09-08 容器与云原生 Kubernetes 从 Calico 微隔离到 HPA 与节点自动扩容:制造业 Kubernetes 生产平台实战 从 Calico 微隔离到 HPA 与节点自动扩容:制造业 Kubernetes 生产平台实战 本文基于一次脱敏后的制造业 Kubernetes 平台改造经历,以及一套本地 Minikube 实验整理而成。重点不是堆砌命令,而是说明生产环境中安全隔离、Pod 弹性和节点弹性之间如何配合。 一、项目背 5
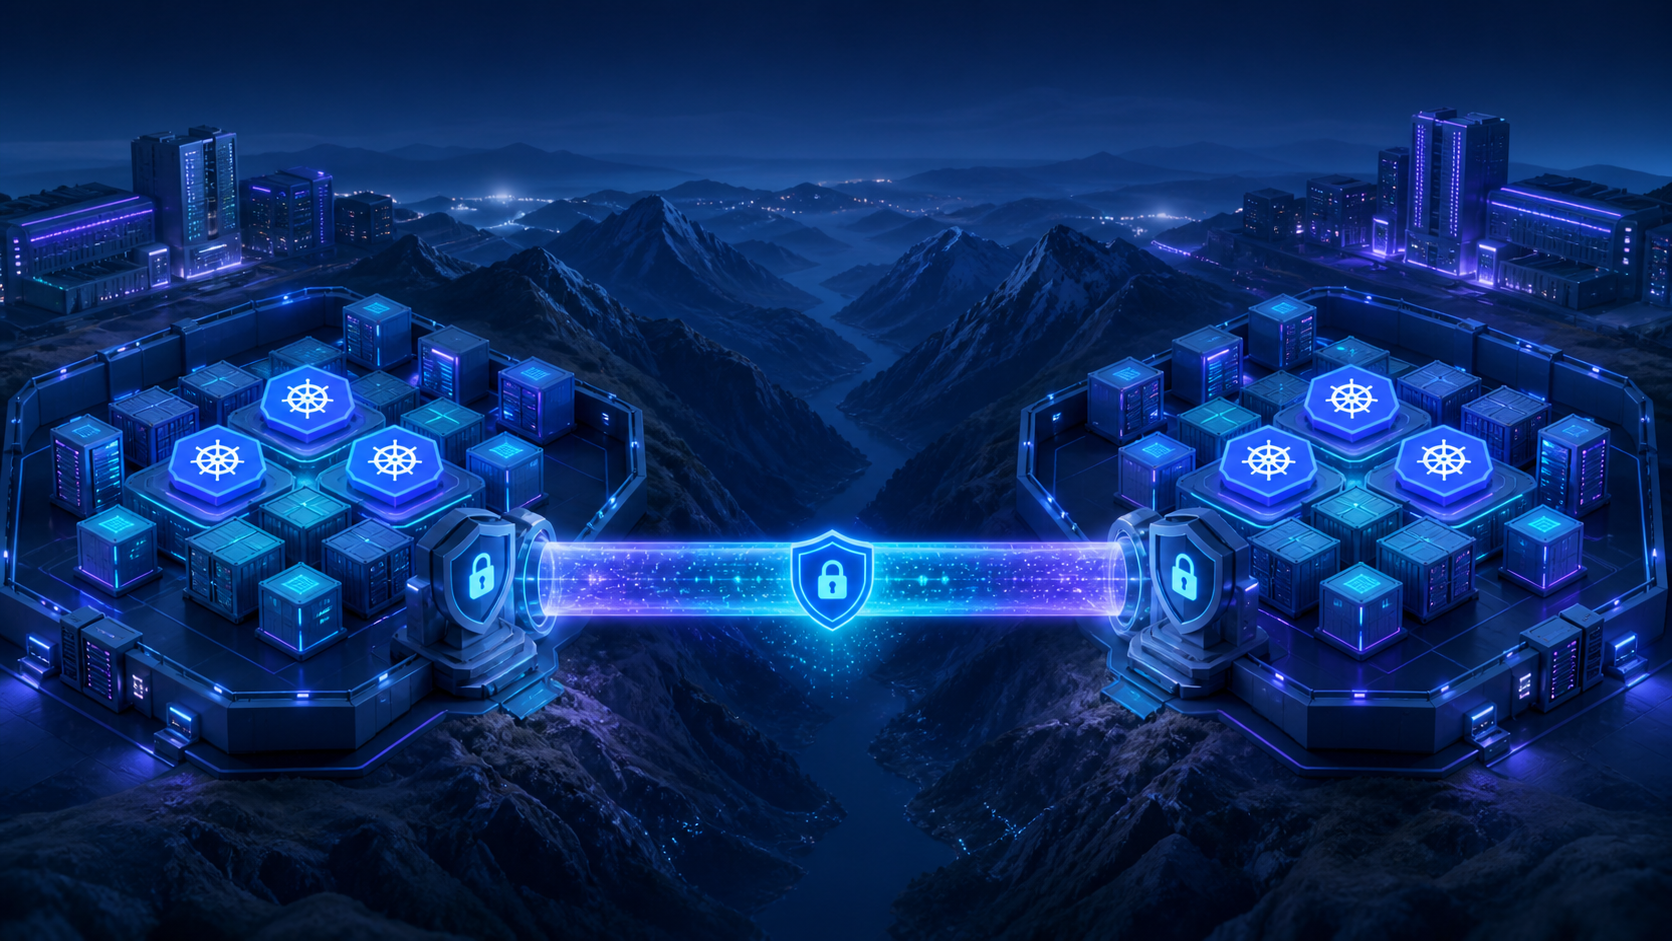
08-09 容器与云原生 异地 Kubernetes 集群如何互通:VPN、网关、Submariner 与 Cilium Cluster Mesh 选型实战 # 异地 Kubernetes 集群如何互通:VPN、网关、Submariner 与 Cilium Cluster Mesh 选型实战 很多人说“把两个 K8s 集群连起来”,实际可能指三件完全不同的事:统一管理两个集群、让 A 集群访问 B 集群的服务、或者让两个集群的 Pod IP 直接互通。目 9 0 0
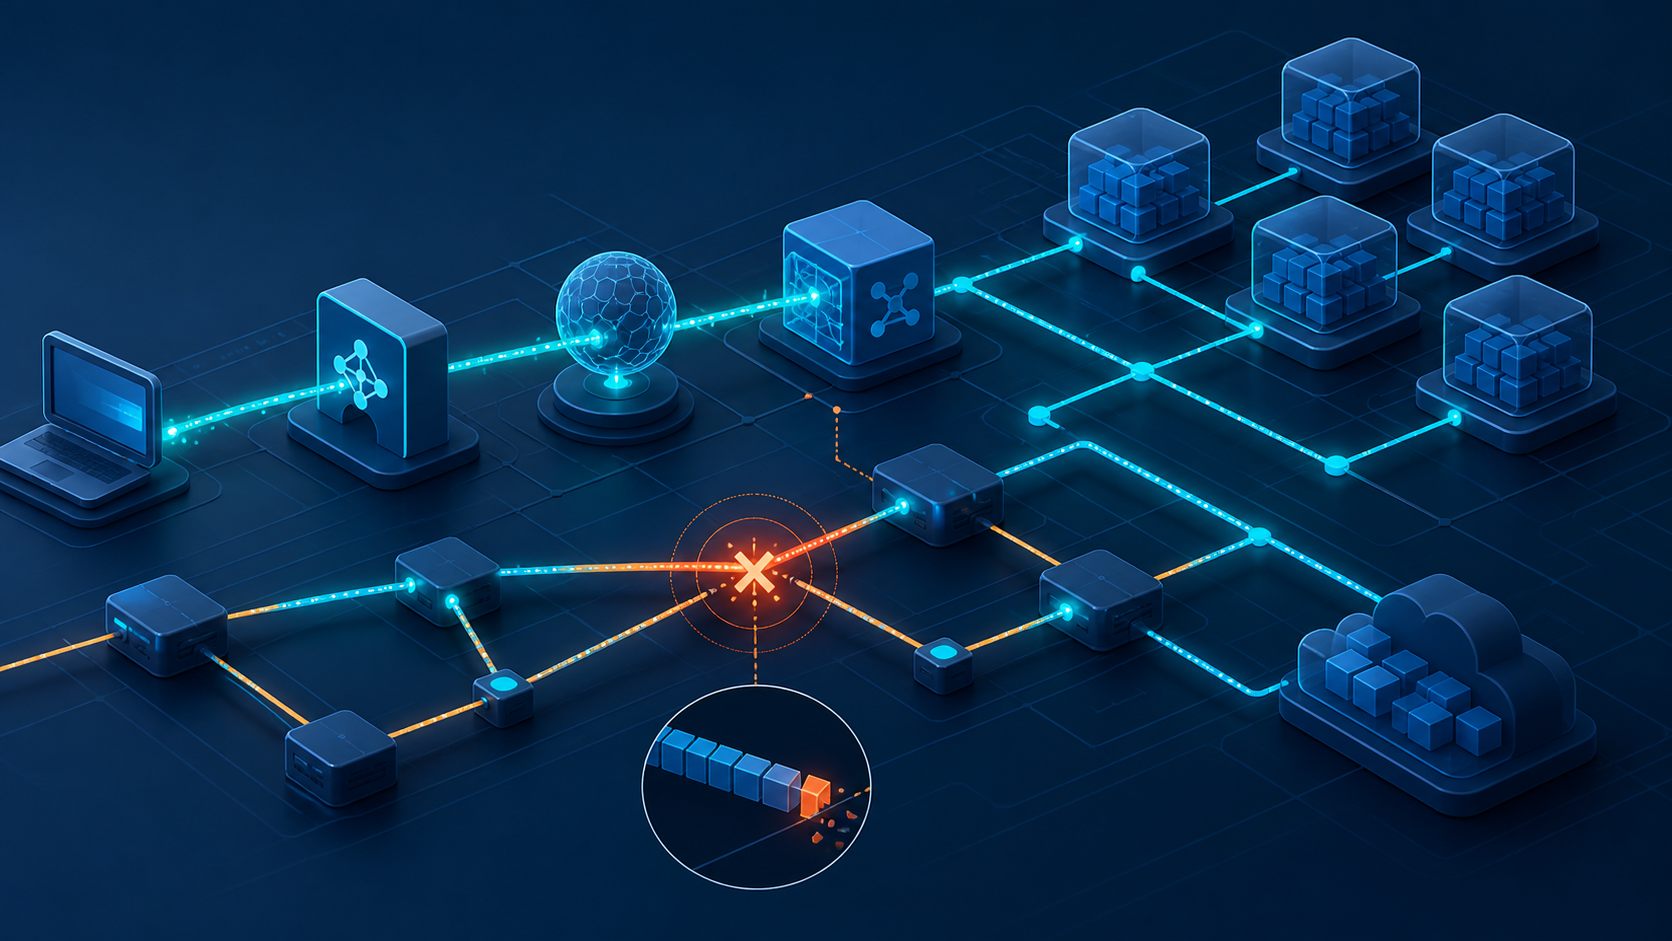
08-09 容器与云原生 Kubernetes Service 间歇性访问失败:CoreDNS、kube-proxy、CNI 与 MTU 排查 # Kubernetes Service 间歇性访问失败:CoreDNS、kube-proxy、CNI 与 MTU 排查 Service 偶发超时最难排查,因为 Pod 看起来正常,重试又可能成功。建议沿着“域名解析—Service 转发—Pod 网络—宿主机网络—应用监听”逐层缩小范围。 ## 一 16 0 0
08-08 容器与云原生 Kubernetes 节点 NotReady:从 Kubelet、网络到资源压力的排查清单 节点 NotReady 会导致 Pod 驱逐、流量下降和调度失败。先判断是单节点故障还是控制面、网络或基础设施的整体问题,再决定排障、隔离或替换节点。 一、从控制面观察 kubectl get nodes -o wide kubectl describe node <NODE> kubectl ge 6 0 0
08-08 容器与云原生 Kubernetes Pod 频繁重启与 CrashLoopBackOff:完整排查流程 Pod 进入 CrashLoopBackOff,表示容器启动后反复退出,Kubelet 正在逐步延长重启间隔。它不是根因,而是结果。排查必须先确认退出原因,再判断是应用、配置、探针、资源还是节点问题。 一、保存现场 kubectl get pod -n <NS> -o wide kubectl de 9 0 0
07-25 容器与云原生 Docker 完整入门:安装、镜像、容器、网络、数据卷、Dockerfile 与私有仓库 Docker Engine 通过 dockerd、containerd 和 runc 管理容器。镜像是分层的只读模板,容器是镜像的运行实例;容器隔离依赖 Linux namespaces、cgroups 和安全机制,不等同虚拟机。 ## 安装 生产主机使用 Docker 官方仓库或受支持发行版包,阅 12 0 0
07-25 容器与云原生 Kubernetes 进阶学习路线:从会用 kubectl 到能维护生产集群 学习 Kubernetes 最容易陷入两个误区:只背命令,或者一开始就堆很多生态工具。更有效的路线是先理解核心对象和请求链路,再通过真实应用、故障和运维任务逐层加深。下面给出一条从入门到生产运维的路线。 ## 第一阶段:容器与 Linux 基础 先掌握镜像、容器、进程、网络命名空间、挂载和 cgro 6 0 0
07-25 容器与云原生 CKA 备考指南:五大考试域、实操清单与时间管理 CKA 是面向 Kubernetes 管理员的实操认证,考试通过命令行完成真实场景任务。当前官方能力域包括:集群架构与安装配置、工作负载与调度、服务与网络、存储、故障排查,其中故障排查权重最高。 考试版本和规则会更新,预约前应以 CNCF 与 Linux Foundation 官方页面、Candid 8 0 0
07-25 容器与云原生 CKS 备考路线:六大安全域、实操重点与练习方法 CKS(Certified Kubernetes Security Specialist)是一门以命令行实操为主的安全认证。它不是背题考试,而是要求考生在有限时间内完成集群加固、供应链安全、工作负载防护、审计和事件响应等任务。报考前需要先通过并持有有效的 CKA。 本文按当前常见的六大能力域整理学习 17 0 0
07-25 容器与云原生 Kubernetes 审计与运行时安全:从 Audit Policy 到异常检测 预防控制无法覆盖所有风险。Kubernetes 还需要回答:谁在什么时候对什么资源做了什么、操作来自哪里、结果如何。API 审计负责记录控制面行为,运行时监控负责发现容器和节点上的异常,两者结合才能形成可追踪的安全闭环。 ## 1. Kubernetes 审计记录什么 审计事件由 kube-apis 8 0 0